Mobile Device Management und KI-Governance: KI-Tools im Unternehmen sicher verwalten
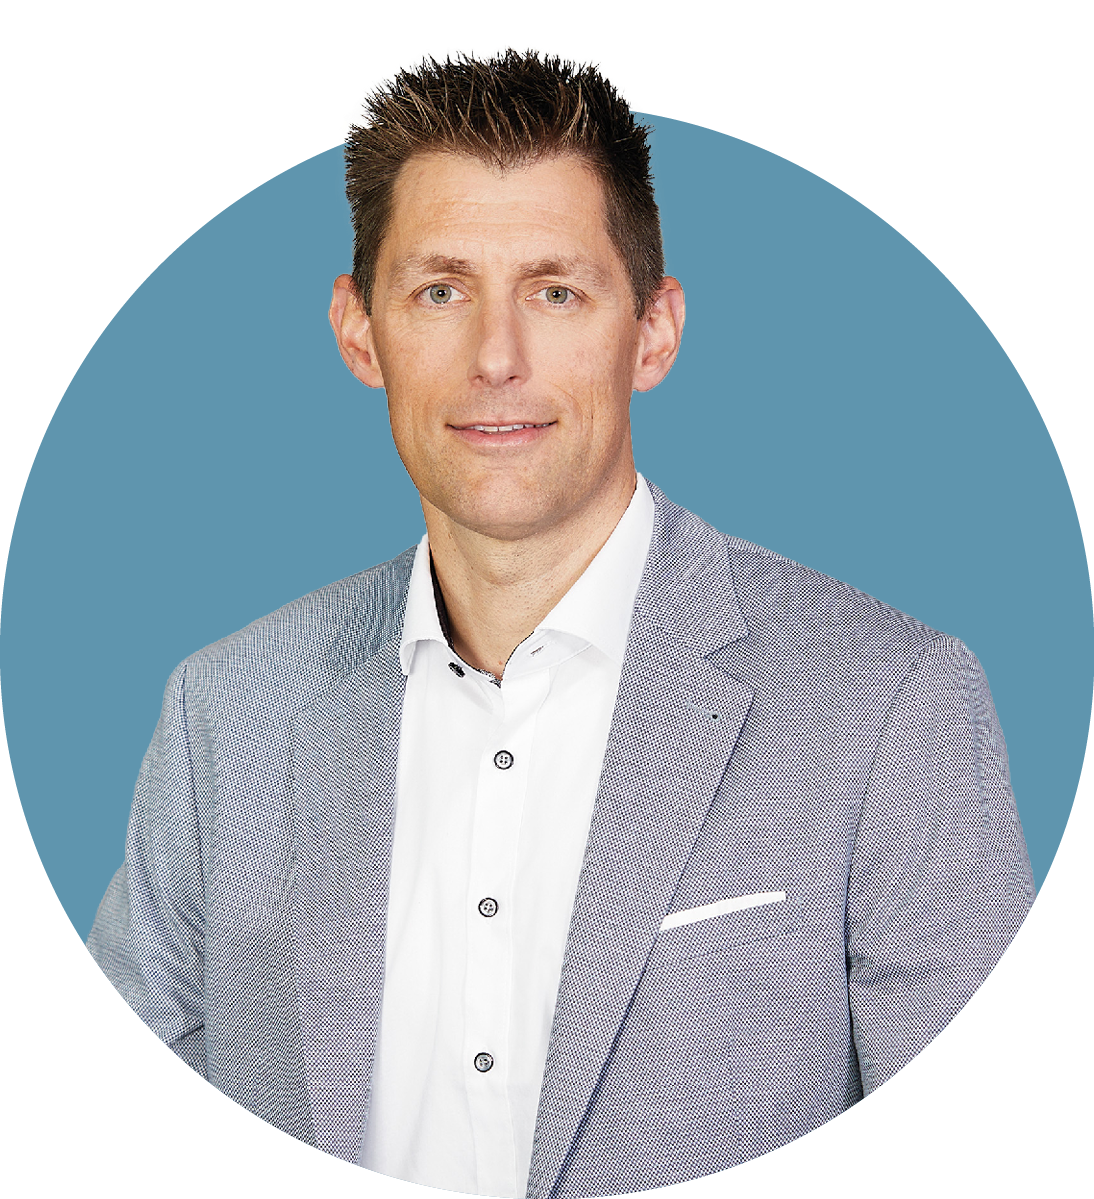
Biographie
Christian Langanki kann auf einen breiten Erfahrungsschatz aus über 20 Jahren IT zurückgreifen. Er steht den Kunden als Spezialist im Bereich macOS und iOS im Zusammenspiel mit Verwaltungs- und Sicherheitslösungen beratend zur Seite
Normaler Abstand nach oben
Normaler Abstand nach unten
KI-Tools steigern die Produktivität. Gleichzeitig entstehen neue Risiken für Daten, Systeme und Prozesse. Ohne transparente Regeln bleibt häufig unklar, welche Anwendungen im Unternehmen eingesetzt werden und welche Berechtigungen sie besitzen. Eine strukturierte KI Governance schafft die notwendige Übersicht und ermöglicht einen kontrollierten Einsatz auf der gesamten Mac-Flotte.
Gefahren durch KI-Tools auf Unternehmensgeräten
Normaler Abstand nach oben
Normaler Abstand nach unten
Generative KI ist in vielen Arbeitsbereichen angekommen. Mitarbeitende nutzen Chatbots, Coding-Assistenten und spezialisierte Anwendungen zur Recherche, Dokumentation oder Softwareentwicklung. Werden diese Tools ohne zentrale Vorgaben eingesetzt, entstehen jedoch Sicherheits- und Compliance-Risiken.
Datenabfluss durch unkontrollierte Eingaben
Unternehmensdaten können versehentlich in externe KI-Dienste gelangen. Dazu gehören beispielsweise:
- vertrauliche Dokumente
- personenbezogene Daten
- Quellcode und technische Informationen
- Kunden- und Projektdaten
- interne Strategien und Geschäftsgeheimnisse
Sobald Daten in einen nicht freigegebenen Dienst übertragen wurden, verlieren IT-Verantwortliche häufig den direkten Einfluss auf deren Verarbeitung und Speicherung. Neben Datenschutzrisiken kann auch wertvolles geistiges Eigentum betroffen sein.
Schatten-KI und Schatteninfrastrukturen
Von Schatten-KI spricht man, wenn Mitarbeitende KI-Tools eigenständig und ohne Freigabe durch die IT einsetzen. Die Anwendungen werden dann möglicherweise weder erfasst noch bewertet. Dadurch fehlen wichtige Informationen über:
- eingesetzte KI-Tools und Versionen
- Anbieter und Speicherorte
- erteilte Berechtigungen
- Datenflüsse und Schnittstellen
- Sicherheits- und Datenschutzkonfigurationen
Zusätzlich können Schatteninfrastrukturen entstehen. Dazu zählen beispielsweise selbst eingerichtete Cloud-Dienste, lokale Laufzeitumgebungen oder externe Schnittstellen, die nicht in die bestehende IT-Governance eingebunden sind.
Schwachstellen in KI-generiertem Code
KI-gestützte Entwicklungswerkzeuge können Quellcode schneller erstellen. Die Ergebnisse sind jedoch nicht automatisch sicher oder fehlerfrei. Werden unsichere Bibliotheken, fehlerhafte Berechtigungsprüfungen oder veraltete Komponenten übernommen, können Schwachstellen in produktive Anwendungen gelangen.
Eine wirksame KI Governance sollte deshalb nicht nur die Nutzung von Anwendungen regeln. Sie muss auch den Umgang mit KI-generiertem Code und automatisierten Entwicklungsprozessen berücksichtigen.
Drei Fragen zur Nutzung von KI-Tools
Normaler Abstand nach oben
Normaler Abstand nach unten
Für IT-Verantwortliche ergeben sich im Arbeitsalltag drei zentrale Fragen.
Wissen Sie welche KI-Tools in Ihrem Unternehmen eingesetzt werden?
Ohne eine Bestandsaufnahme lässt sich kaum beurteilen, welche Risiken tatsächlich bestehen. Eine belastbare Übersicht sollte nicht nur freigegebene Anwendungen erfassen. Auch lokal installierte Tools, Browser-Erweiterungen, Skripte und externe Dienste müssen berücksichtigt werden.
Die technische Grundlage dafür bilden aktuelle Bestandsdaten der verwalteten Geräte. Sie zeigen, welche Software installiert ist und unter welchen Rahmenbedingungen sie genutzt wird.
Wie sind die KI-Tools konfiguriert?
Die reine Kenntnis der eingesetzten Anwendungen reicht nicht aus. Entscheidend ist, welche Berechtigungen und Funktionen aktiviert sind. Kann ein Tool auf lokale Dateien zugreifen? Darf es Befehle ausführen oder externe Schnittstellen ansprechen? Werden Daten an einen Cloud-Dienst übertragen?
Eine zentrale Verwaltung schafft die Möglichkeit, Konfigurationen zu prüfen und Vorgaben einheitlich umzusetzen. Dadurch lassen sich Abweichungen erkennen und gezielt korrigieren.
Können wir Kontrolle über die KI-Tools erhalten?
Kontrolle bedeutet nicht zwingend, jede neue Anwendung sofort zu sperren. Ein abgestuftes Vorgehen ermöglicht es, zunächst Transparenz zu schaffen und anschließend passende Einschränkungen einzuführen.
Wichtig ist, dass die Regeln nachvollziehbar dokumentiert und regelmäßig überprüft werden. Nur so wird aus einer einmaligen Konfiguration ein dauerhaft wirksamer Prozess.
Der Weg zum kontrollierten Einsatz von KI-Tools auf Ihrer Mac-Flotte
Normaler Abstand nach oben
Normaler Abstand nach unten
Eine sichere und praxistaugliche Umsetzung lässt sich in drei Schritten strukturieren.
Erster Schritt: Analyse der eingesetzten KI-Tools
Im ersten Schritt wird ermittelt, welche KI-Anwendungen auf den Unternehmensgeräten genutzt werden. Dabei geht es um mehr als eine manuelle Liste. Bestandsdaten und Telemetriedaten können Hinweise auf installierte Anwendungen, Nutzungsmuster und relevante Systemaktivitäten liefern.
Das Ziel ist eine verlässliche Übersicht:
- Welche KI-Tools sind vorhanden?
- Welche Geräte und Benutzerkonten sind betroffen?
- Welche Berechtigungen werden verwendet?
- Welche Anwendungen benötigen eine weitere Prüfung?
Diese Transparenz bildet die Grundlage jeder funktionierenden KI Governance.
Zweiter Schritt: Passendes Regelset auswählen
Im zweiten Schritt legen Unternehmen fest, mit welchem Kontrollniveau sie starten möchten. Drei Regelsets bieten eine klare Orientierung.
Visibility first
Dieses Regelset stellt die Transparenz in den Mittelpunkt. Telemetriedaten werden analysiert und die Nutzung wird beobachtet. Restriktionen werden nur minimal durchgesetzt. Dieser Ansatz eignet sich insbesondere für Unternehmen, die zunächst ein realistisches Bild der Nutzung erhalten möchten.
Balanced
Beim ausgewogenen Ansatz werden kritische Funktionen eingeschränkt. Dazu gehören beispielsweise Pfade für bestimmte Berechtigungen oder destruktive Bash-Befehle. MCP-Server und ausgewählte Tools bleiben weiterhin erlaubt, sofern sie in das Sicherheitskonzept passen.
Strict
Beim strengsten Regelset sind ausschließlich freigegebene KI-Tools zulässig. Nicht genehmigte Anwendungen und Funktionen werden blockiert. Dieser Ansatz eignet sich für Umgebungen mit besonders hohen Anforderungen an Datenschutz, Compliance und Schutz geistigen Eigentums.
Die Wahl des Regelsets sollte sich an der Risikobewertung, der technischen Umgebung und den Geschäftsprozessen orientieren. Ein schrittweiser Einstieg ermöglicht es, Sicherheit und Produktivität ausgewogen zu verbinden.
Dritter Schritt: Regelset auditierbar machen
Im dritten Schritt wird die Auditierbarkeit sichergestellt. IT-Verantwortliche müssen nachvollziehen können, welche Regeln aktiv sind, wann sie geändert wurden und welche Geräte betroffen sind.
Eine auditierbare KI Governance unterstützt:
- die Dokumentation von Freigaben und Änderungen
- die Prüfung von Konfigurationsabweichungen
- die Bewertung von Sicherheitsvorfällen
- die Vorbereitung interner und externer Audits
- die kontinuierliche Verbesserung der Richtlinien
Damit wird die Kontrolle messbar und in bestehende Governance- und Compliance-Prozesse integrierbar.
Software für mehr Kontrolle über KI-Tools
Eine geeignete Mobile-Device-Management-Lösung schafft die technische Basis, um Apple-Geräte zentral zu verwalten. Jamf unterstützt Unternehmen dabei, Mac, iPad, iPhone und Apple TV sicher und effizient in die IT-Infrastruktur einzubinden. Mit der Jamf Plattform lassen sich seit Juni 2026 auch Anforderungen aus dem Bereich KI Governance umsetzen, von der Analyse über definierte Regeln und aussagekräftigen Auditberichten.
Jamf ermöglicht unter anderem:
- zentrale Konfiguration von Geräten
- Durchsetzung von Richtlinien und Skripten
- automatisierte Gerätebereitstellung
- Verwaltung von Anwendungen und App-Lizenzen
- Erfassung von Hardware-, Software- und Sicherheitsdaten
- Bereitstellung eines kontrollierten Self-Service-Katalogs
- Echtzeitwarnungen und automatisierte Aktionen über Smart Groups
Damit erhalten IT-Teams eine belastbare Übersicht über ihre Apple-Flotte. Diese Transparenz ist ein wichtiger Baustein, um eingesetzte KI-Tools zu erkennen, Nutzungsvorgaben umzusetzen und Konfigurationsabweichungen zu prüfen.
Mit audius zur erfolgreichen KI Governance
Normaler Abstand nach oben
Normaler Abstand nach unten
KI-Tools werden sich weiterentwickeln und in immer mehr Geschäftsprozesse einfließen. Unternehmen benötigen deshalb keine kurzfristigen Einzelmaßnahmen, sondern eine skalierbare Strategie für Transparenz, Sicherheit und Kontrolle.
Mit Jamf und der passenden Mobile-Device-Management-Strategie können Sie Ihre Apple-Geräte zentral verwalten, Anwendungen kontrolliert bereitstellen und Sicherheitsrichtlinien einheitlich umsetzen. audius unterstützt Sie dabei, Jamf in Ihre bestehende Enterprise-Mobility-Management-Strategie zu integrieren und Ihre Mac-Flotte bedarfsgerecht zu strukturieren.
Als Jamf Elite-Partner verfügt audius über umfassende Erfahrung bei der Konzeption, Implementierung und Optimierung von Apple-Geräteumgebungen. Gemeinsam schaffen wir die Grundlage für eine KI Governance, die Transparenz ermöglicht, Risiken reduziert und den produktiven Einsatz moderner KI-Tools unterstützt.
FAQs
Normaler Abstand nach oben
Normaler Abstand nach unten
Unternehmen schaffen zunächst Transparenz über eingesetzte KI-Tools, installierte Anwendungen, Berechtigungen und Datenflüsse. Ein Mobile Device Management wie Jamf erfasst relevante Hardware-, Software- und Sicherheitsdaten der Apple-Flotte. Anschließend lassen sich abgestufte Regelsets umsetzen: von „Visibility first“ über „Balanced“ bis „Strict“. So werden KI-Anwendungen kontrolliert bereitgestellt, eingeschränkt und auditierbar verwaltet.
Schatten-KI entsteht, wenn Mitarbeitende KI-Tools ohne Freigabe oder zentrale Vorgaben einsetzen. Dadurch können vertrauliche Dokumente, personenbezogene Daten, Quellcode oder Geschäftsgeheimnisse an externe Dienste gelangen. Gleichzeitig fehlen Informationen zu eingesetzten Anwendungen, Versionen, Berechtigungen und Speicherorten. Ohne geeignete Kontrolle bleiben außerdem unsichere KI-generierte Codebestandteile oder nicht genehmigte Infrastrukturen möglicherweise unentdeckt.
Apple MDM unterstützt Unternehmen dabei, Mac, iPhone, iPad und Apple TV zentral zu verwalten. Mit Tools wie Jamf lassen sich Anwendungen bereitstellen, Berechtigungen und Konfigurationen prüfen sowie Richtlinien und Skripte einheitlich durchsetzen. Telemetrie- und Bestandsdaten schaffen die nötige Transparenz. Auditberichte dokumentieren aktive Regeln, Änderungen und betroffene Geräte – wichtige Grundlagen für KI-Governance und Datenschutz.
